Incidente reale din România și UE, reconstituite pas cu pas: cum a funcționat mecanismul, cine a fost afectat și ce se putea face diferit. Fiecare caz este o lecție de prevenire.
Cum lucrăm: cazurile marcate MEDIATIZAT sunt incidente reale, publice, preluate din surse oficiale sau presă, re-analizate din perspectiva prevenirii. Cazurile COMPOZIT sunt scenarii reprezentative, construite pe tipare reale, fără date identificabile — pentru a proteja confidențialitatea și a ilustra mecanisme frecvente.
De la 1 octombrie 2026, camioanele peste 3,5 t trec de la rovinietă la plata pe distanță (TollRo). Sistem nou + teama de sancțiune + plată rapidă = teren ideal pentru phishing. PreveHub a realizat o analiză predictivă: 7 scenarii de fraudă anticipate, fiecare cu nivelul său de risc.
De la 1 octombrie 2026, TollRo este noua „taxă de drum" pentru vehiculele de transport marfă cu MTMA peste 3,5 tone (și cele de transport mixt asimilate). România trece, pentru vehiculele grele, de la plata pentru timp la plata pentru distanța efectiv parcursă. Pentru autoturisme și vehiculele de până la 3,5 t rămâne sistemul bazat pe rovinietă, iar documentele aflate în valabilitate pot fi folosite până la expirare.
Colectarea se face prin noul Sistem de Tarifare Rutieră Electronică (STRR), inclusiv printr-o aplicație mobilă CNAIR cu localizare prin satelit și prin furnizorii autorizați SETRo/SETRE. Interoperabilitatea cu sistemele de taxare din UE prin SETRE este prevăzută să devină operațională la 15 ianuarie 2027. Sistemul are și un mecanism pentru neplată: se transmite o scrisoare de informare, iar achitarea sumei în termenul legal de 72 de ore pune capăt neplății și sancțiunilor ulterioare.
Ipoteză centrală: TollRo creează un context favorabil campaniilor de phishing pentru că îmbină trei ingrediente foarte utile infractorilor — noutatea sistemului + teama de sancțiune + necesitatea unei plăți rapide. Pe acest fond, am identificat o serie de scenarii de tentativă de fraudă care pot afecta utilizatorii.
Important: scenariile de mai jos sunt anticipări de prevenire, nu fraude TollRo despre care afirmăm că au fost deja constatate. Imaginile sunt exclusiv cu titlu de exemplu, editate la nivelul Asociației PreveHub. Link-ul folosit ca exemplu, precum şi numărul care a trimis sms-ul sunt unele nereale, inventate în acest scop.
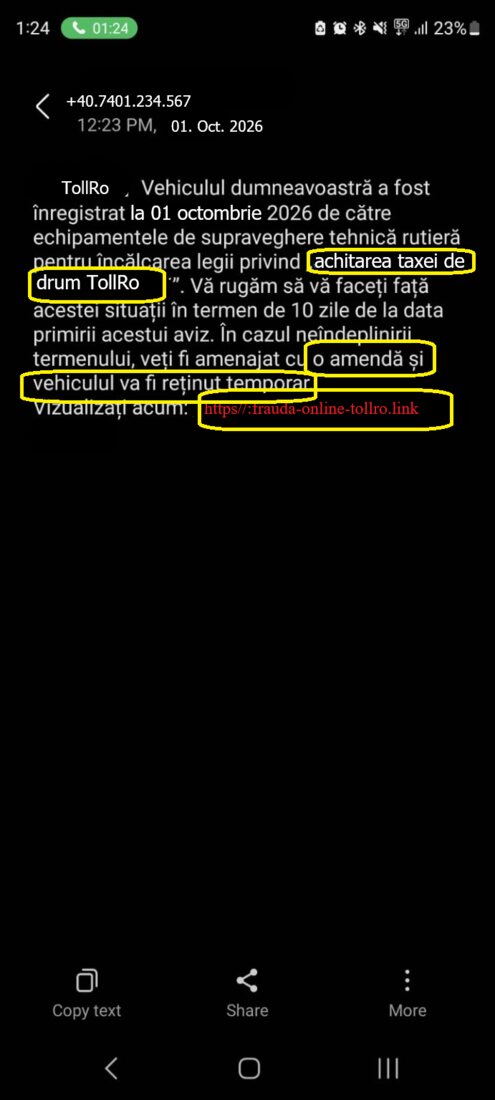
Un SMS pretinde că sistemul a identificat vehiculul circulând fără plată și cere o sumă mică. Psihologic, suma mică e importantă: victima poate considera că e mai simplu să plătească decât să verifice.
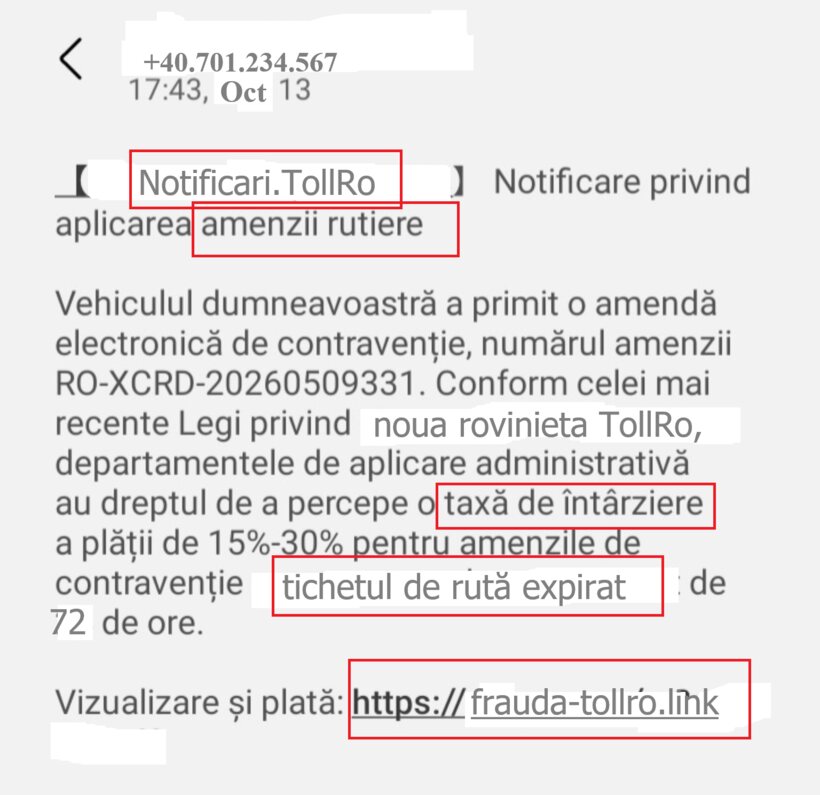
Exploatează o caracteristică reală a sistemului: tichetul de rută are valabilitate de maximum 72 de ore. Scenariul e credibil tocmai pentru că amestecă informații reale cu o solicitare frauduloasă.
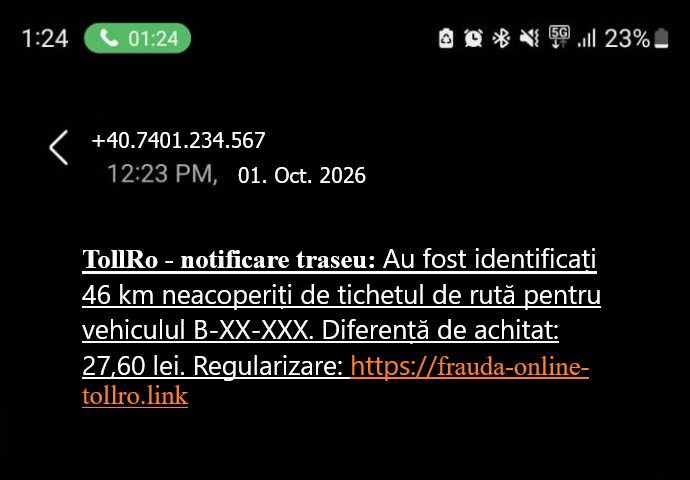
Victima nu trebuie neapărat să știe exact ce traseu a parcurs șoferul. Într-o firmă cu mai multe vehicule, mesajul poate părea perfect plauzibil.
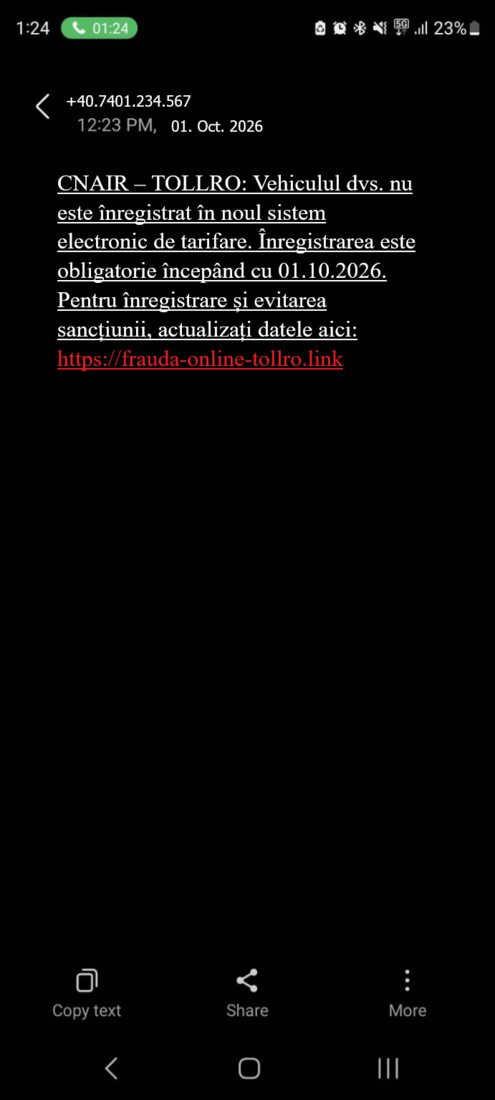
În primele săptămâni, o momeală foarte eficientă. Pagina clonată ar putea cere numărul de înmatriculare, seria de șasiu, datele societății, e-mailul, telefonul — apoi datele cardului. Aici frauda urmărește mai mult decât banii: un set consistent de date despre firmă și vehicule, utilizabil ulterior pentru atacuri personalizate.
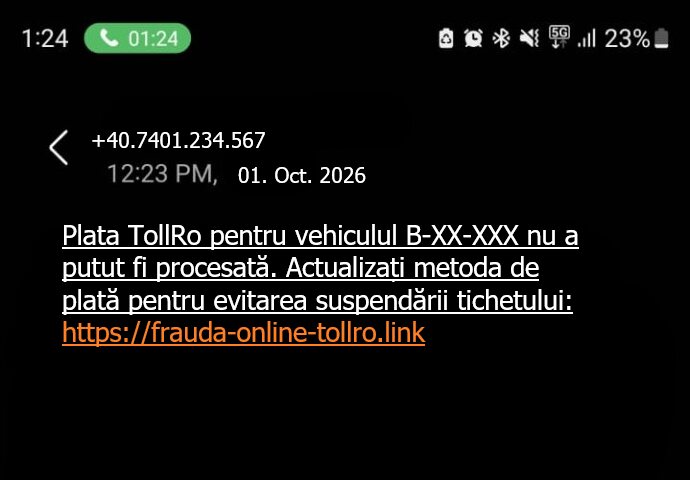
Victima ajunge pe o clonă foarte apropiată vizual de portalul real și introduce datele cardului.
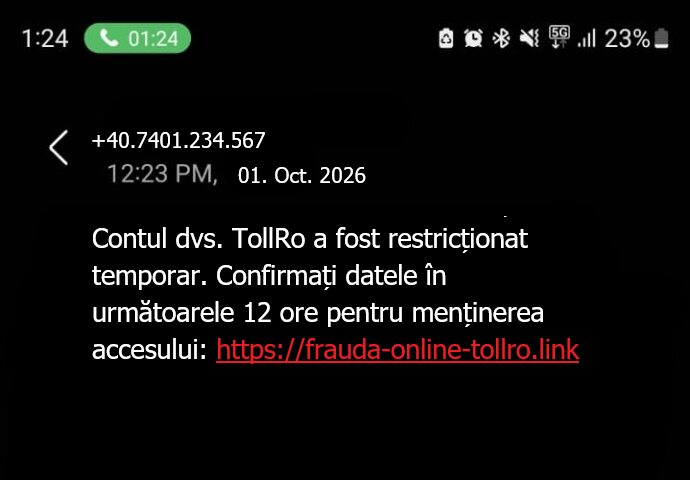
Odată ce transportatorii încep să-și creeze conturi, ținta poate să nu mai fie doar cardul, ci și e-mailul și parola contului. Portalul oficial avertizează deja: CNAIR nu solicită niciodată parola contului prin e-mail sau telefon.
În primele zile, mulți utilizatori nu vor tasta direct adresa portalului, ci vor căuta pe Google/Bing: „TollRo plată", „cumpără TollRo", „taxă camion TollRo", „TollRo online". Asta creează posibilitatea apariției unor pagini care imită vizual portalul legitim sau se prezintă drept intermediari. Domeniile frauduloase ar putea folosi variații ortografice și denumiri aparent instituționale, cu combinații de litere asemănătoare platformei oficiale.
Într-o companie de transport, pot deveni ținte mai multe roluri — ceea ce deschide scenarii de tip business e-mail compromise (BEC) / spear-phishing.
De exemplu, contabilitatea ar putea primi un e-mail de tipul „Centralizator TollRo – factură septembrie/octombrie – 14 vehicule – diferență de plată 1.847,30 lei", cu un PDF fals sau un link către „factură". Poate fi mai periculos decât SMS-ul în masă: valoarea mai mare nu pare neobișnuită pentru o firmă de transport.
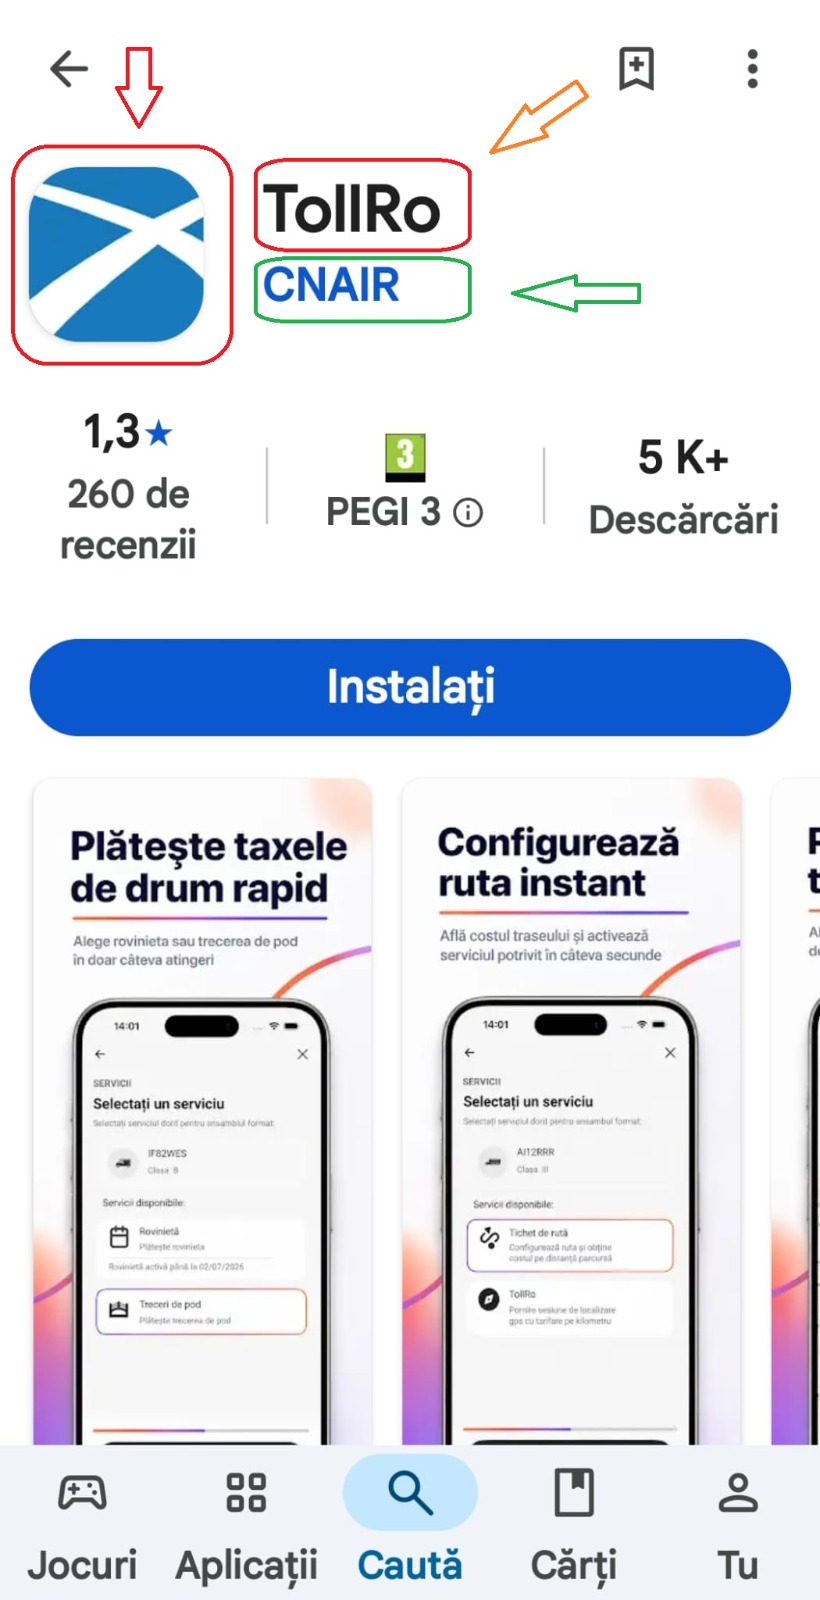
TOLLRO: PLĂTEȘTE TAXA, NU FRAUDA!
Un SMS anunță existența unei amenzi. Un link conduce către un site care arată aproape identic cu platforma oficială Ghișeul.ro. Introduci numărul mașinii, iar sistemul îți prezintă contravenția, viteza înregistrată și suma de plată. Mai rămâne doar să introduci cardul… și ai scăpat de grijă — dar nu a amenzii, ci a banilor pe care tocmai i-ai pierdut. Pentru că amenda nu există.
PreveHub a urmărit pas cu pas mecanismul unei tentative de fraudă care utilizează, fără drept, identitatea vizuală a platformei oficiale de plăți Ghișeul.ro. Am analizat mesajele primite și am parcurs, folosind exclusiv date fictive, etapele propuse de site-ul fraudulos. Rezultatul arată cum este construită o fraudă online modernă, astfel încât victima să ajungă singură de la suspiciune la furnizarea datelor cardului.
Am identificat cel puțin două variante ale mesajului. Într-una, destinatarului i se spune că vehiculul ar fi fost înregistrat la 15 septembrie 2026 pentru depășirea vitezei și că trebuie să „facă față situației" într-un anumit termen, altfel urmând o amendă și chiar „reținerea temporară" a vehiculului. În alta, mesajul anunță direct o presupusă „amendă electronică de contravenție", îi atribuie un număr aparent oficial și vorbește despre majorări de 15–30% dacă plata întârzie mai mult de 24 de ore.
Formulările diferă. Mecanismul psihologic este același — mesajul creează simultan autoritate (Ghișeul.ro, legislație, supraveghere rutieră), îngrijorare („am fost amendat?"), urgență, consecințe și o cale imediată de rezolvare: linkul. Scopul nu e să te convingă din prima că amenda e reală — e suficient să te determine să gândești „hai să verific" și să apeși linkul.
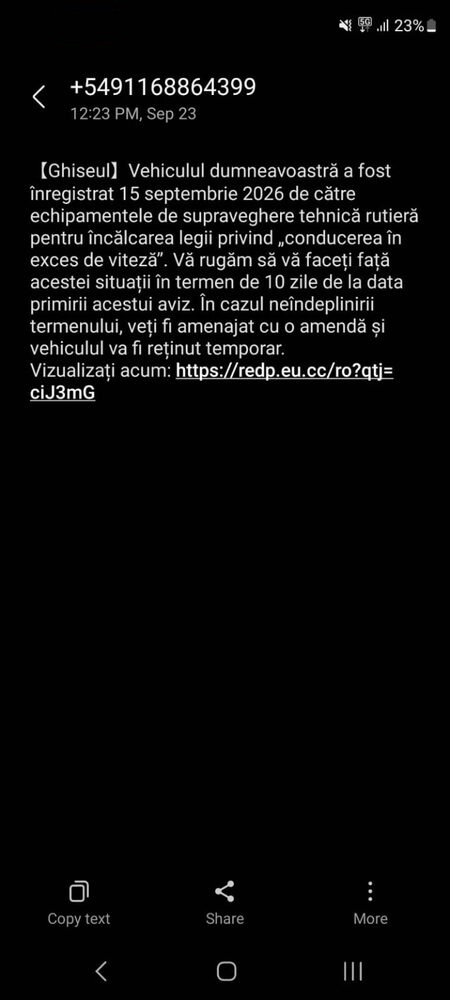
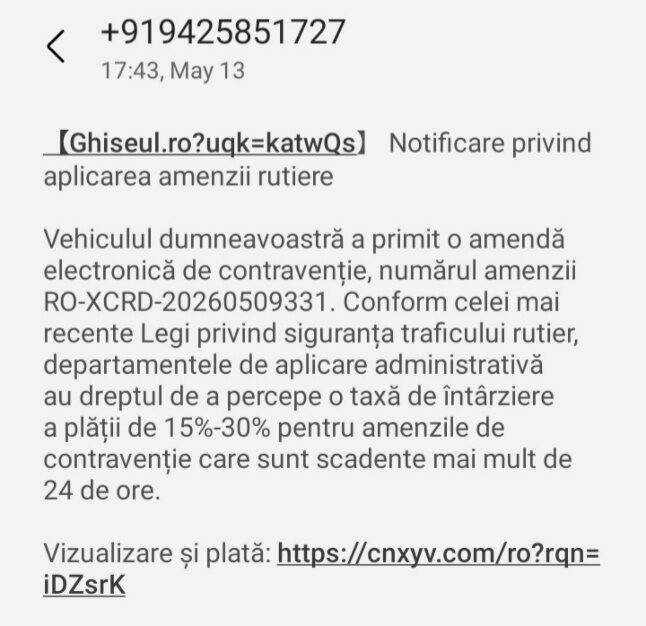
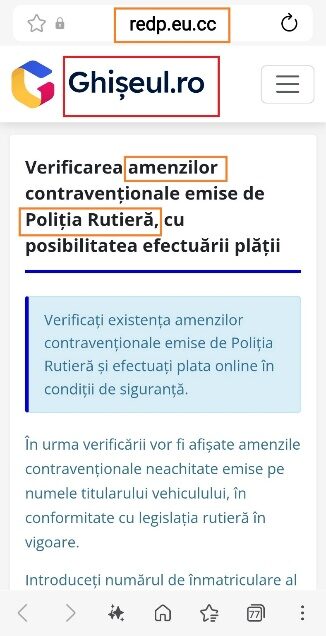
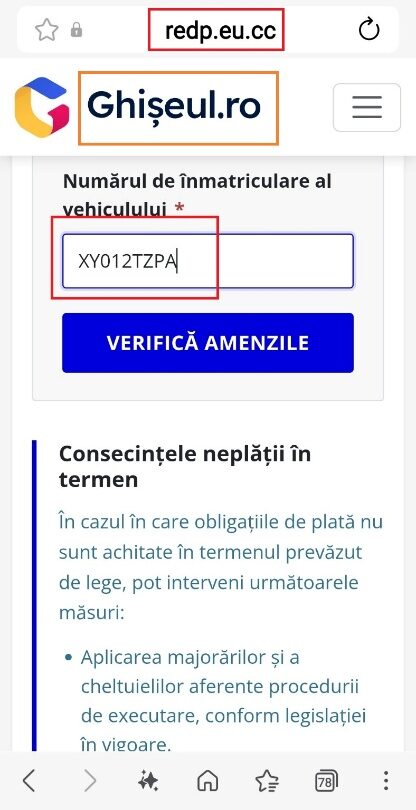
Primul lucru pe care atacatorii speră să nu îl verificăm este adresa web din link. Priviți simultan două elemente: pagina afișează proeminent sigla Ghișeul.ro, dar în bara browserului apare redp.eu.cc. Acesta este, probabil, cel mai important detaliu din tot studiul de caz.
În mesajele analizate apar și alte domenii, ceea ce arată că adresele se pot schimba — de aceea memorarea unui anumit domeniu fraudulos nu este suficientă. Trebuie verificat domeniul pe care ne aflăm. Site-ul legitim este, exclusiv, ghiseul.ro.
Pe site-ul autentic, Ghișeul.ro avertizează în prezent explicit utilizatorii: „Ghișeul.ro nu anunță prin SMS sau e-mail apariția unei obligații de plată. Nu da click pe link-uri suspecte, verifică întotdeauna expeditorul și adresa URL înainte de a acționa. Fii vigilent, protejează-ți datele!" Cu alte cuvinte, chiar modul de funcționare al platformei reale contrazice mesajul-momeală de la pasul 1.
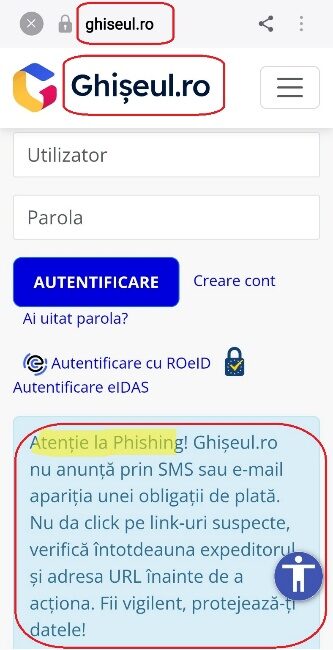
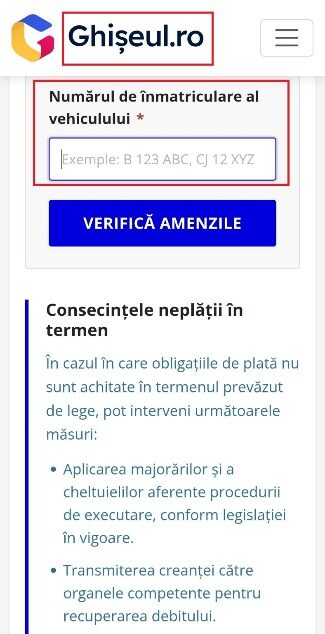
Clona copiază logo-ul, culorile, structura paginii și butoanele originalului, până când uităm să privim adresa. Apare chiar un text convingător: „Verificarea amenzilor contravenționale emise de Poliția Rutieră, cu posibilitatea efectuării plății." Aici am decis să testăm afirmația site-ului.
Am introdus deliberat XY012TZPA, un șir care nu respectă formatul unui număr românesc de înmatriculare. Un sistem real ar fi respins formatul sau nu ar fi identificat vehiculul. Site-ul a făcut exact contrariul: a acceptat datele și a „găsit" o contravenție.
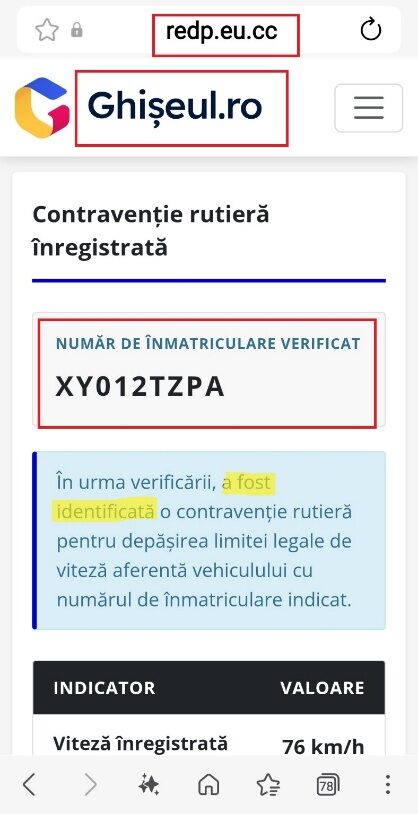
Numărul fictiv XY012TZPA este afișat acum ca și cum ar corespunde unui vehicul real. Platforma ne informează că acesta ar fi circulat cu 76 km/h într-o zonă cu limită de 50 km/h, afișând o „viteză constatată", o „marjă maximă admisă", limita de viteză și data contravenției. Aceste informații nu au rezultat din verificarea unei contravenții reale — au fost afișate după introducerea unui identificator fictiv.
Există chiar o anomalie internă foarte vizibilă: pagina indică 76 km/h la o limită de 50 km/h, dar declară „Depășirea limitei de viteză: 15 km/h". Diferența aritmetică reală este, evident, 26 km/h. Este un indiciu suplimentar că nu privim rezultatul unui sistem instituțional de constatare, ci o pagină construită doar pentru a produce aparența unuia.
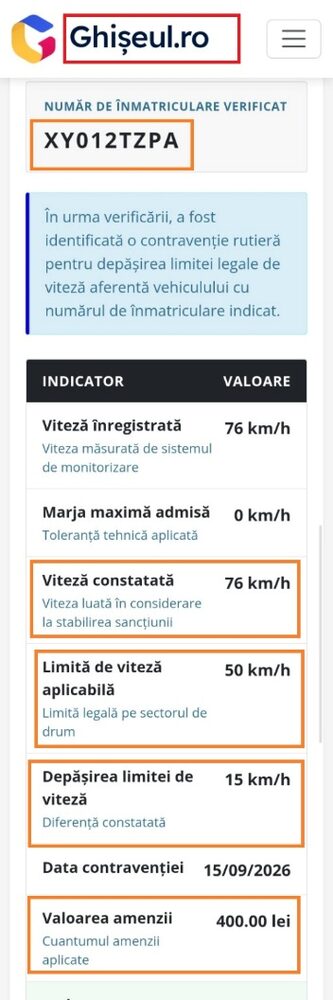
Povestea trebuie acum să conducă victima către plată. Site-ul afișează: „Valoarea amenzii: 400 lei", apoi „Reducere pentru plata în termenul prevăzut de lege: 200 lei" și, în final, „Sumă de plată: 200 lei" — imediat dedesubt fiind butonul mare CONTINUAȚI CĂTRE PLATĂ.
Aici apare un mecanism interesant de social engineering: presiunea nu mai e doar negativă („dacă nu plătesc, voi avea probleme"), ci apare și un stimulent pozitiv („dacă plătesc acum, economisesc 200 de lei"). Utilizatorul este împins către aceeași acțiune din două direcții: frica de consecințe și perspectiva evitării unei pierderi.
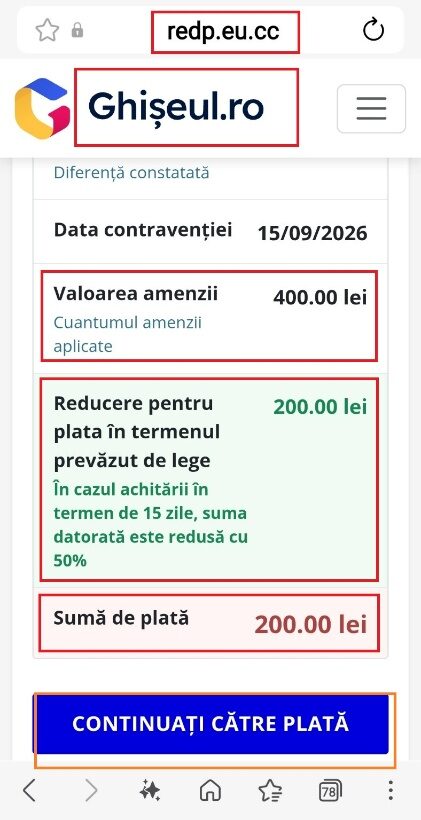
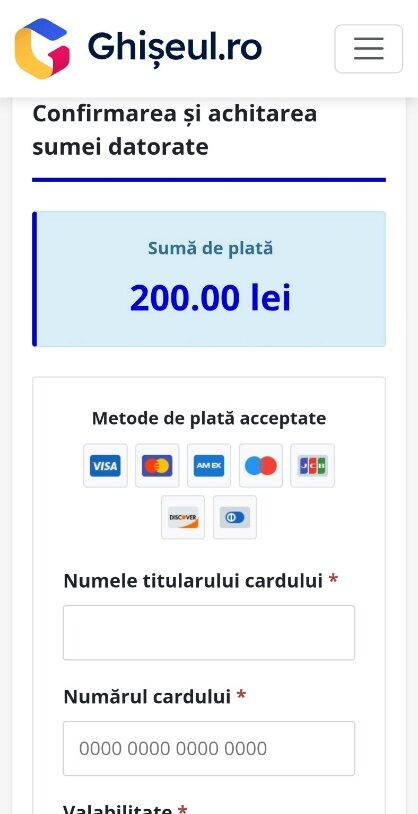
Până aici, totul a fost teatru. Apăsăm „CONTINUAȚI CĂTRE PLATĂ" și ajungem la adevăratul obiectiv al întregii construcții. Site-ul solicită numele titularului cardului, numărul cardului, data expirării și codul CVV.
Din perspectiva fraudei, toate etapele precedente au avut un singur rol: să ne aducă aici. SMS-ul nu era despre o amendă. „Verificarea" numărului nu era despre identificarea unei contravenții. Viteza, data și cuantumul nu erau rezultatul unei interogări autentice. Ele construiau o poveste suficient de credibilă pentru ca, atunci când apare formularul de plată, victima să nu-și mai pună întrebarea: de ce îmi introduc cardul aici?
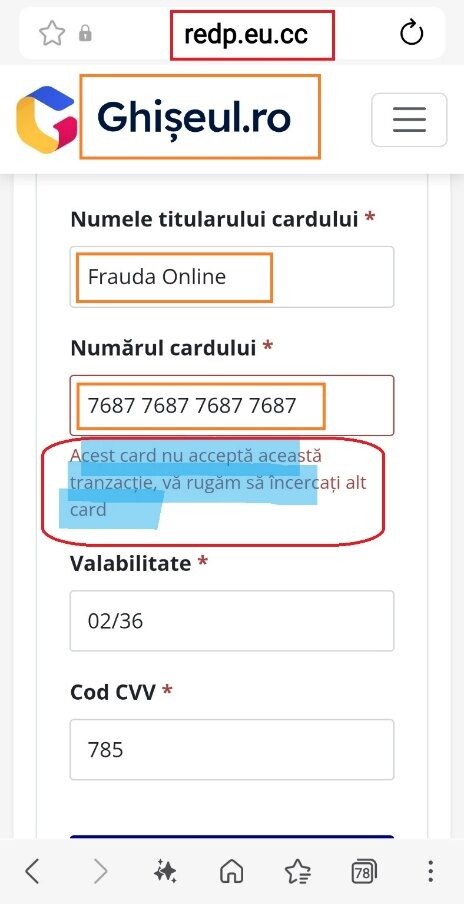
Am continuat testul folosind date fictive, fără informațiile unui card real. După introducerea unui număr de card fictiv, pagina a afișat: „Acest card nu acceptă această tranzacție, vă rugăm să încercați alt card."
Comportamentul este important: pagina încearcă să determine utilizatorul să introducă date valide de card și, când cele fictive nu permit continuarea, îl îndeamnă să încerce altul. În acest punct testul trebuie oprit — nu este necesară și nici recomandată introducerea unui card real pentru a demonstra caracterul fraudulos al mecanismului.
MESAJ → URGENȚĂ → LINK → SITE CLONAT → „VERIFICARE" → CONTRAVENȚIE INVENTATĂ → REDUCERE → PLATĂ → DATELE CARDULUI. Fiecare etapă o face pe următoarea să pară firească. O fraudă eficientă nu trebuie să ne păcălească în toate privințele — trebuie doar să ne convingă să facem următorul pas. Cea mai bună intervenție preventivă este să rupem acest lanț înainte ca pasul următor să fie introducerea datelor noastre.
Primești prin SMS o „obligație de plată" atribuită Ghișeul.ro — platforma oficială precizează că nu anunță așa
Linkul nu conduce la ghiseul.ro; sigla și culorile nu dovedesc autenticitatea — domeniul din bară e mult mai important
Mesajul introduce urgența și amenințarea consecințelor: termene scurte, penalități, majorări
Site-ul pretinde că identifică o amendă doar după numărul de înmatriculare
Date fără sens produc rezultate aparent precise: un număr fictiv „a produs" o contravenție cu dată, viteză și cuantum
Incoerențe chiar în datele generate: 76 km/h la limita de 50, dar „depășire 15 km/h"
Tot traseul conduce, de fapt, către datele cardului: nume, număr, valabilitate și CVV
Lacătul sau HTTPS nu dovedesc legitimitatea — indică doar o conexiune criptată cu acel domeniu, nu organizația din spate
Cea mai importantă concluzie nu este că trebuie să memorăm domeniul redp.eu.cc — mâine poate fi altul. Nici că trebuie să învățăm pe de rost cum arată Ghișeul.ro: o interfață, un logo, culorile și butoanele pot fi copiate. Ceea ce trebuie să învățăm este să verificăm traseul. O întrebare simplă poate rupe imediat „lanțul" emoțiilor pe care se bazează frauda. Când îți pui întrebări, rațiunea înlocuiește emoția — și recunoști cu ușurință încercarea de a fi păcălit.
Postări sponsorizate promit iPhone 16 sau Samsung Galaxy la câteva zeci de lei. Am disecat mecanismul, pas cu pas, cu capturi reale dintr-un test controlat: ținta nu sunt cei 50 de lei, ci datele cardului tău.
În mod frecvent, rețelele sociale sunt inundate de postări sponsorizate — reclame plătite — care promit smartphone-uri de ultimă generație la prețuri derizorii. Par oportunități de neratat, dar sunt capcane cibernetice menite să îți fure datele bancare. Iată cum funcționează, etapă cu etapă.
Postarea începe cu un scenariu dramatic: „Am fost concediată de la un mare magazin și acum vreau să mă răzbun dezvăluind un secret". Se creează o falsă solidaritate între victimă și atacator. Detaliu revelator: cineva chiar plătește (postare sponsorizată!) ca să-ți spună povestea asta. Tu ai face-o?
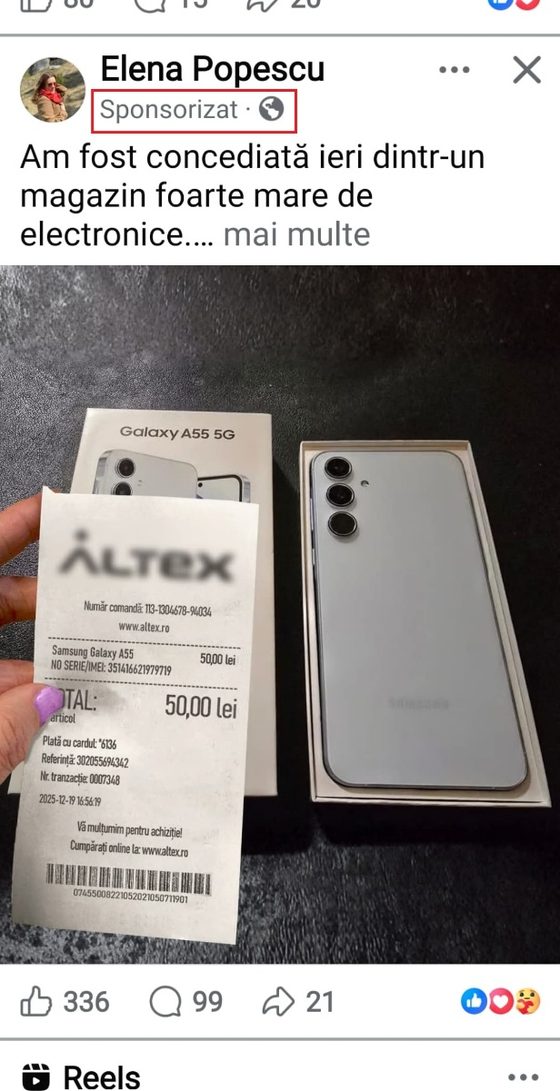 Captură reală
Oferta e validă „doar astăzi" sau „până la epuizarea stocului". Pe pagină vezi cum „alți clienți achiziționează" și cum „stocul scade" sub ochii tăi — contoare false, menite să te împingă la o decizie rapidă, fără să mai verifici nimic.
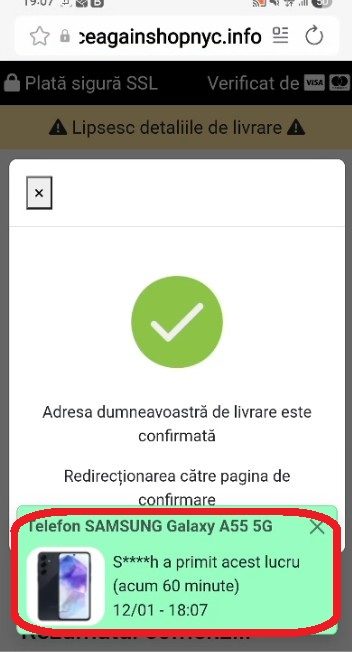 Captură reală
Sub postare, zeci de „clienți" confirmă că au primit coletul. Aparent, chiar și reprezentanții magazinului „mulțumesc". Ciudat: o „fostă angajată" dezvăluie un secret, iar compania îi mulțumește? În realitate, profilurile și comentariile sunt la fel de false ca întreaga poveste — create special pentru a valida frauda.
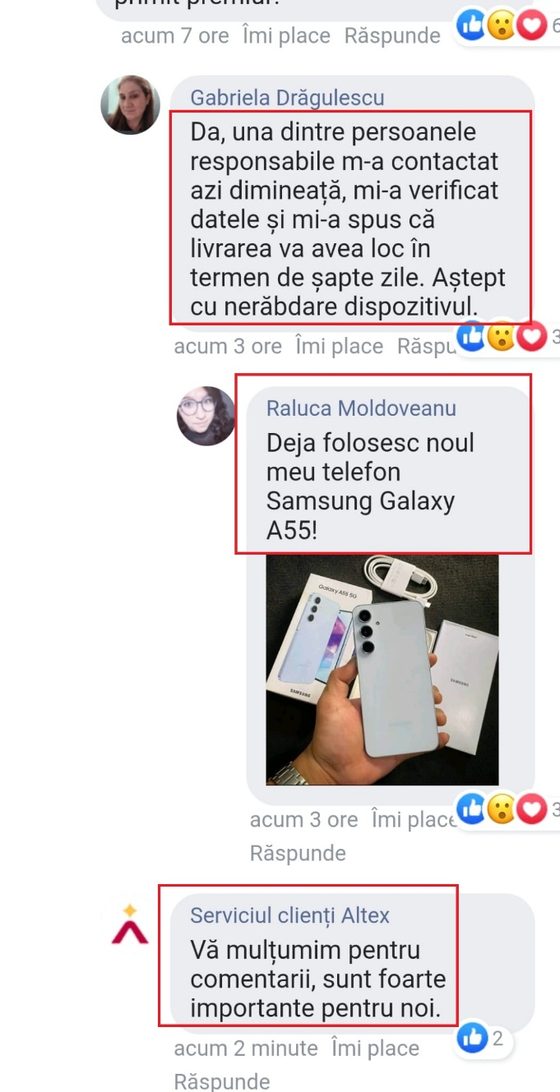 Captură reală
Link-ul duce către o pagină care imită perfect identitatea vizuală a unui retailer cunoscut (Altex, eMag). Dar dacă privești cu atenție adresa din bara browserului, observi un URL fără nicio legătură cu magazinul real.
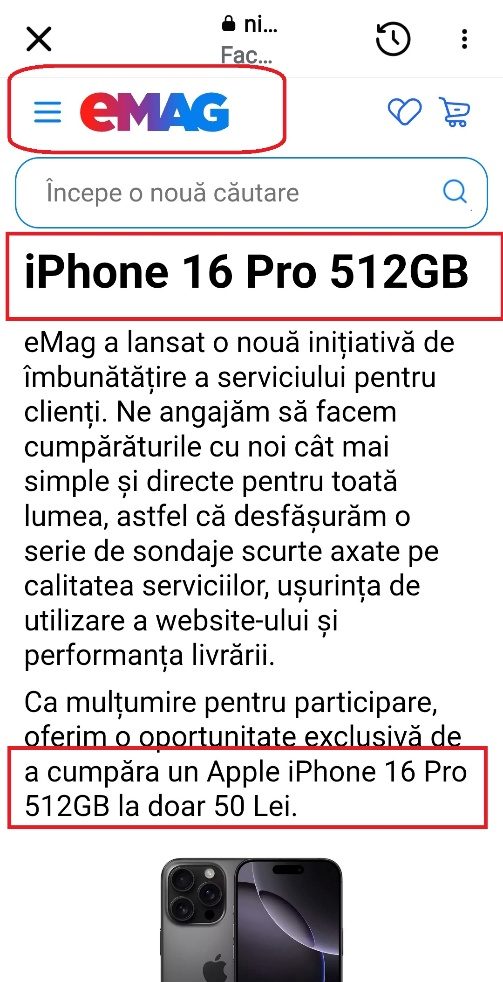 Captură reală
Odată intrat în „superofertă", parcurgi un chestionar la capătul căruia trebuie să completezi datele personale (nume, adresă de livrare) și — esențial — datele cardului. Aici se închide capcana.
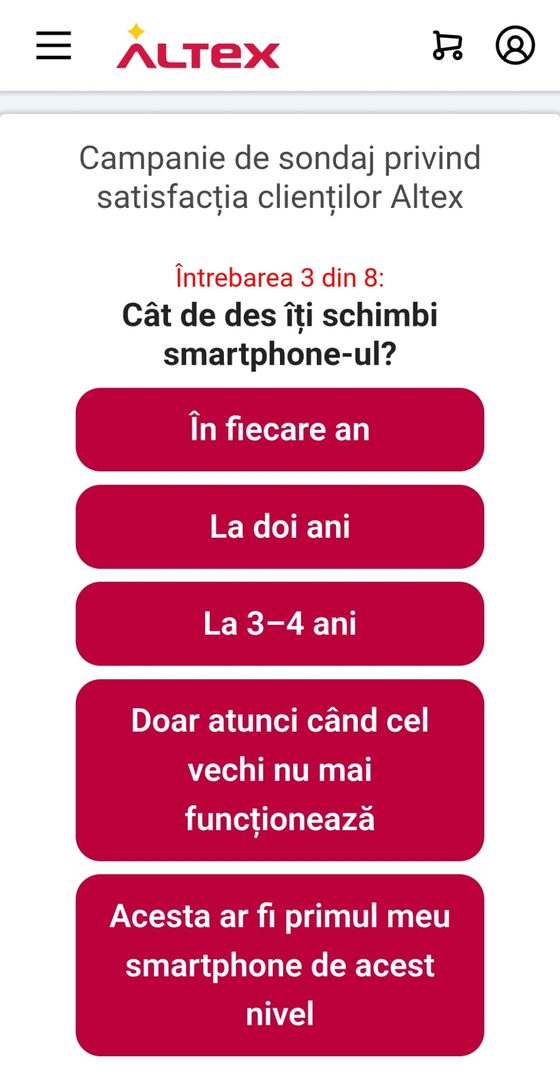 Captură reală
Pentru test, am completat cu date personale evident nereale — au fost acceptate fără probleme. În schimb, la datele de card, erorile erau semnalate imediat. Concluzia e clară: atacatorii vizează datele de card, pe care le pot exploata mai departe, nu suma de 50 de lei.
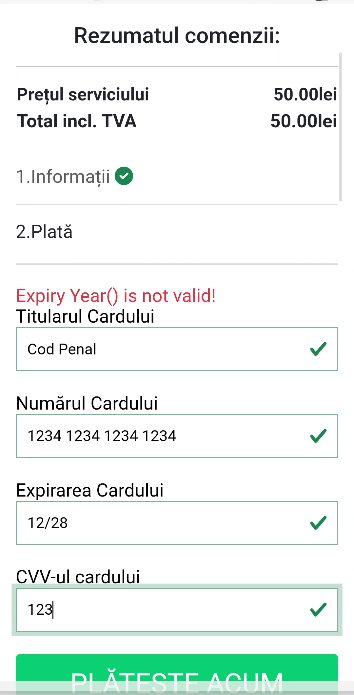 Test controlat
Preț absurd de mic pentru un produs scump
Poveste emoțională: „am fost concediat", „mă răzbun"
Urgență și contoare false de stoc
URL fără legătură cu magazinul oficial
Comentarii de la profiluri și boți falși
Ți se cer datele de card la final
Un mesaj de la o persoană cunoscută îți cere să votezi un copil într-un concurs. În spatele linkului se ascunde preluarea completă a contului tău — și apoi păcălirea contactelor tale. Reconstituim mecanismul pas cu pas.
Anul 2025 a adus dezvoltarea unei înșelăciuni care se răspândește rapid prin aplicațiile de mesagerie: infractorii exploatează încrederea dintre contacte pentru a prelua controlul conturilor de WhatsApp și a fura bani, inducând în eroare persoanele din agendă. Iată cum funcționează.
Primești un mesaj în română, de la o persoană reală din agendă (al cărei cont e deja compromis): „Te rog să o votezi pe Ana în acest sondaj. Este fiica prietenilor mei, iar premiul e o bursă în Franța. Mulțumesc!". Mesajul include un link malițios, aparent pentru vot.
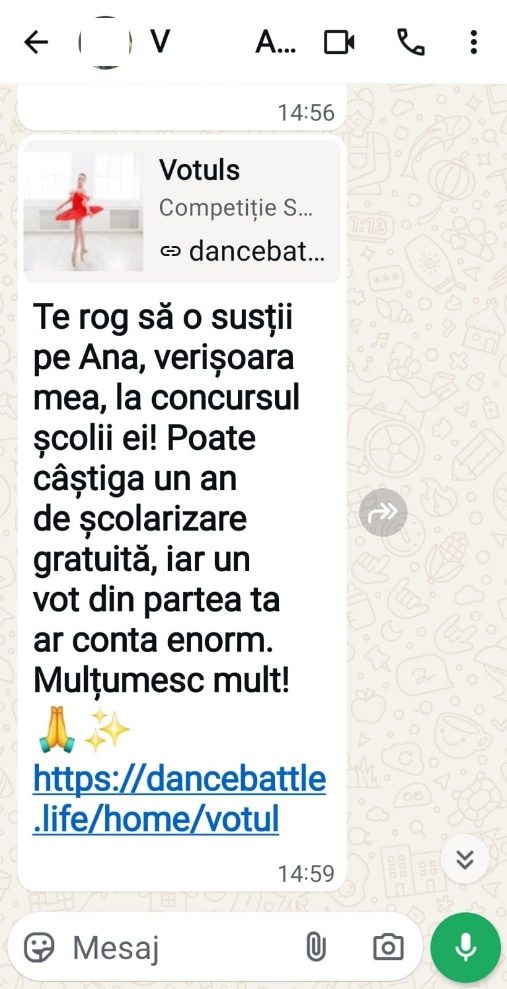 Captură reală
După ce accesezi linkul, ești dus pe o pagină care pare asociată aplicației. Ți se cere numărul de telefon și codul primit pe WhatsApp. În paralel, atacatorii îți asociază contul pe dispozitivul lor: codul PIN pe care crezi că-l introduci „pentru vot" este de fapt cel care le autorizează accesul la contul tău.
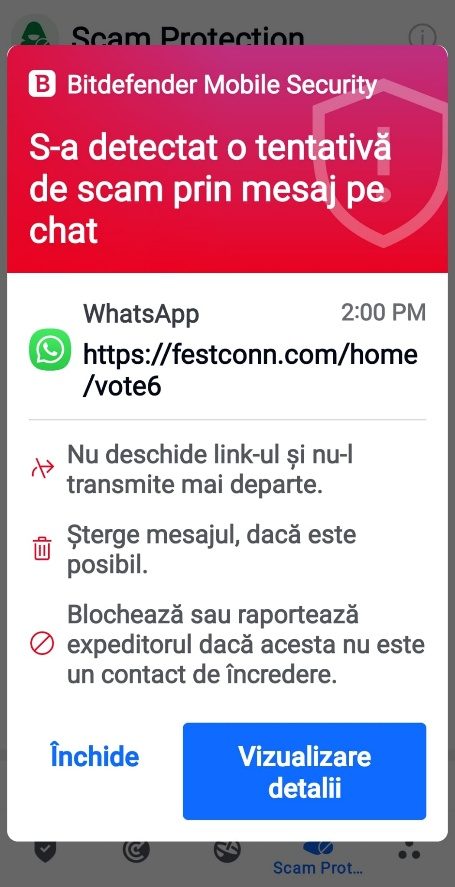 Captură reală
Cu contul preluat, infractorii scriu persoanelor din agenda ta, pretinzând că au nevoie de un împrumut urgent. Cer transferuri către conturi pe care le controlează — evident, nu pe numele persoanei care pare că scrie — invocând scuze precum blocarea propriului cont. În paralel, trimit mai departe mesajul de „votare" pentru a prelua noi conturi.
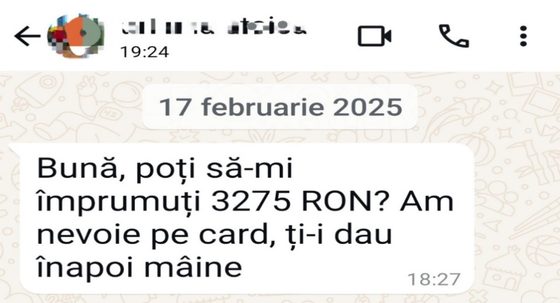 Captură reală
Cerere neașteptată de a „vota" un copil, cu link
Apel la emoție: ajută un copil să câștige o bursă
Ți se cere un cod PIN „pentru confirmarea votului"
Ulterior, „prietenul" cere un împrumut urgent
Contul indicat nu e pe numele celui care scrie
 Captură reală
O grupare din Râmnicu Vâlcea a preluat abuziv sute de conturi de comercianți de pe o platformă online și a publicat mii de anunțuri fictive cu autoturisme, păgubind zeci de victime.
Gruparea a preluat frauduloas controlul asupra conturilor legitime ale unor comercianți de pe o cunoscută platformă online, beneficiind de credibilitatea acestora. Apoi a publicat mii de anunțuri fictive, în special cu autoturisme, prin care victimele erau convinse să plătească pentru bunuri inexistente. Banii erau apoi mutați prin rețele de conturi bancare din mai multe țări și retrași de la bancomate.
Preț atractiv, sub piață, pentru un autoturism
Cerere de plată în avans, în afara platformei oficiale
Presiune să finalizezi rapid tranzacția
Refuzul întâlnirii fizice sau al verificării bunului
Un singur dosar de tip „investment fraud" a păgubit zeci de mii de oameni, folosind platforme false și clipuri deepfake cu persoane publice pentru a crea credibilitate.
Victimele erau atrase prin reclame online agresive, uneori cu clipuri deepfake în care persoane publice păreau că recomandă o platformă de investiții. După înregistrare, erau contactate de „consultanți" din call-centere externe, care foloseau tehnici de manipulare pentru a convinge la depuneri tot mai mari. Unele victime au fost convinse să instaleze aplicații de acces la distanță, oferind atacatorilor controlul asupra internet banking-ului. După extragerea banilor, platformele dispăreau.
Randamente „garantate" și profituri nerealiste
Persoane publice care „recomandă" investiția (deepfake)
Cerere de a instala aplicații de acces la distanță
Presiune să investești rapid, „ofertă limitată"
Un scenariu reprezentativ, construit pe tipare frecvente: un apel care pare de la bancă, o „tranzacție suspectă" și presiunea de a muta banii într-un „cont sigur".
Victima primește un apel de la un număr care pare al băncii (spoofing). „Operatorul" o anunță că există o tranzacție suspectă și că trebuie să acționeze imediat pentru a-și proteja banii. Sub presiune și frică, victima este ghidată să comunice codul OTP primit prin SMS sau să autorizeze un transfer către un „cont sigur" — care aparține de fapt atacatorului. Totul se întâmplă în câteva minute, exact ca să nu lase timp de reflecție.
Crearea unui sentiment de urgență și frică
Solicitarea codului OTP — banca nu îl cere NICIODATĂ
Cererea de a muta banii într-un „cont sigur"
Insistența să nu închizi telefonul sau să nu suni banca
Un scenariu reprezentativ despre violența cibernetică într-o relație: cum supravegherea digitală, prezentată ca iubire, escaladează în control total.
La început, partenerul cere accesul la telefon „pentru că nu avem secrete". Apoi instalează o aplicație de localizare „ca să știe că ești în siguranță". Treptat, controlează parolele conturilor, verifică mesajele, monitorizează cu cine vorbești. Ceea ce părea grijă devine supraveghere permanentă, iar victima ajunge să își modifice comportamentul pentru a evita conflictele. Este o formă de violență domestică recunoscută de lege — violența cibernetică.
Cererea insistentă de acces la telefon și conturi
Monitorizarea permanentă a locației
Verificarea mesajelor și a apelurilor
Modificarea comportamentului de frica reacției
PreveHub documentează și publică periodic noi studii de caz — incidente mediatizate și scenarii reprezentative. Ai un caz relevant de semnalat? Scrie-ne.
Primești primul sfaturile de prevenire, alertele despre fraudele momentului și materialele noastre educative. Alege-ți rețeaua preferată.
Ai o situație suspectă? Verifică rapid cu PreveBot sau contactează echipa noastră.